毎月診て、自動で治す。
Webアプリ・ECサイトを、つくったあとも守り続ける。
Webサイト・Webアプリ向け統合型セキュリティサービス「サイトドック®(SiteDock)」
月額 50,000円(税抜)〜初期費用・最低利用期間・違約金なし
- SQLインジェクション
- XSS
- 既知の脆弱性(CVE)
- サイト改ざん
- DDoS攻撃
- トラフィック急増
- カード決済停止
- 不正Bot
- 管理画面への不正アクセス
- WordPressの脆弱性
- SSL証明書の更新切れ
- APIへの想定外リクエスト
- ログイン後の画面の弱点
- 自社アプリ通信の誤遮断
※自動で対処できる範囲は、毎月の診断結果に明示します。
攻撃の自動化には、防御の自動化を。
生成AIが本格普及した2024年以降、世界のサイバー攻撃も急増しています。1組織あたりが受ける攻撃は、2024年に前年比44%増え、2025年には週平均約2,000件(2023年比で約70%増)※。「診断して終わり」では追いつけない速さです。
- 従来の対応検知 → 調べる → 業者探し → 見積 → 修正 → 再診断この空白時間も、攻撃は止まらない
- サイトドック毎月の診断 → エッジで自動修復 → 証跡レポート守られたまま、運用が続く
出典と分析の全文は、技術解説「生成AIの普及とサイバー攻撃の増加」へ(※Check Point Research の公表値・2026年9月時点)
被害は急増し、ECから「すべてのWebシステム」へ。
国内のWebシステムからの個人情報漏えいの公表は、2026年に入って急増しています。カード情報を狙うECサイトだけでなく、会員向けサービス・業務用システム・予約・顧客対応など、あらゆる用途へ被害が広がっています。
2026年の公表件数10月6日時点
前年(2025年)の
通年件数との比較
うち7月以降の件数約68%が直近3か月に集中
狙いは「特定の企業」ではなく、「穴のあるサイト」。
高度な手法より、基礎的な不備を高速・広範囲に探す攻撃が中心です。公表された手口は3つに分類でき、そのすべてにエッジの守りを対応づけています。
- 手口 1共通ソフトウェアの脆弱性
EC-CUBE・PHP・WordPress・Struts2 等の既知CVE。2017年・2021年の脆弱性が、2026年も悪用されています。
サイトドックWAFで既知CVEの攻撃を遮断し、月次診断で古いバージョンを検出。更新までの空白を仮想パッチでふさぎます。
- 手口 2アカウント・認証の不備
弱いパスワード、フィッシングや情報窃取型マルウェアで盗まれた認証情報の使用。
サイトドック管理画面へのアクセスをエッジで制限し、ログイン試行を抑制。漏えい済みパスワードでのログインも検知します。
- 手口 3サイト固有の構造・API・設定の欠陥
過剰な情報を返すAPI、匿名でのぞける会員機能、データディレクトリの露見。
サイトドック非公開パスへのアクセスを遮断。プロでは API保護・ログイン後の診断・全ポートの外部非公開まで。
手口ごとの守りと「エッジではできないこと」は サービス詳細へ。
出典:株式会社マクニカ セキュリティ研究センター「相次ぐWEBシステムからの情報漏洩事案について」(2026年10月7日)。2024年1月〜2026年10月6日に公表された事案の集計(同一委託先の事案は1件に集約)。件数は公開情報の集計であり、被害の全体を示すものではありません。
導入で得られること
ECサイトには『EC加盟店におけるセキュリティ対策 導入ガイド』、Webアプリ・業務システムにはIPA「安全なウェブサイトの運用管理に向けての20ヶ条」。2つの基準は、どちらも「診断の実施」「対策」「証跡」を継続して求めています。この3つを、サイト無改修・ひとつの月額でそろえます。
- 1診断の実施毎月の定期診断(能動診断)
- 2対策エッジでの自動修復・WAF
- 3証跡毎月のPDFレポート
『EC加盟店 導入ガイド』が求める診断・対策・証跡を、毎月。
2025年4月から、新規・既存を問わずすべてのEC加盟店が対象です。対策が確認できないと、加盟店契約の解除(カード決済の停止)に至るおそれもあります。脆弱性診断の定期実施と対策を、毎月のレポートとあわせてそろえます。
EC サイトの構築・運用の方へ → WebアプリIPA 20ヶ条の「公開後も続ける診断」を、運用ごと。
20ヶ条は、外部による診断を公開後も続けること、修正までの間をWAFで防ぐこと、ログを確認することを求めています。毎月の能動診断とエッジの防御、遮断実績のレポートで、その運用を支えます。
Webアプリの受託開発・保守の方へ → 共通見つけて終わり、にしない。診断から対処までひとつの流れで。
本体を直すまでの時間を、エッジの仮想パッチで確保します。緊急パッチに追われにくくなります。
サービスの詳細を見る →しくみは、3つのステップ。
DNS でサイトの「通り道」にエッジを置くだけ。サーバーにもアプリにも触れずに、これを毎月繰り返します。
OWASP ZAP による能動診断を含む、毎月の定期診断
毎月エッジで対処できる弱点は、仮想パッチなどで速やかに修復
エッジで診断結果と実施した対策を、毎月1冊のPDFに
毎月・PDF9つの守りと仕組みの全体は サービス詳細、通信の通り道と管理系の構成は 技術解説「エッジ防御の仕組み」で解説しています。
「やっています」を、毎月の書類にします。
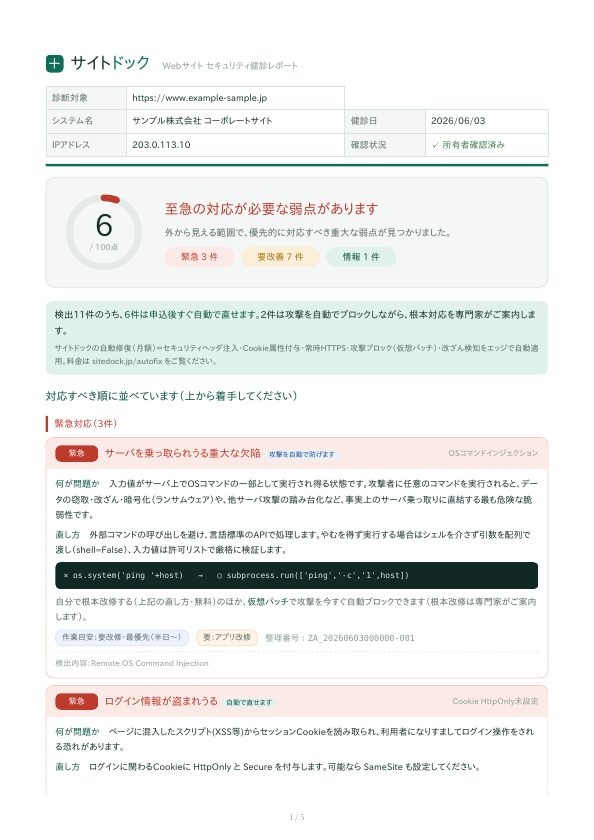
月次の定期診断の結果と、実施した対策を、専門用語をかみくだいた PDF レポートでお届けします。守りが続いていることを、言葉ではなく書類で示せます。
レポートに載るもの
- 対象サイトの評価と、前回からの変化
- 指摘の一覧(緊急/要改善/情報に分類し、優先順位つきで提示)
- 実施した対策(エッジで自動修復した項目とその内容)
- 残っている課題と、次にとるべき対応の総評
- 社内報告・取引先への説明にそのまま使える表現
- 「修復継続中」バッジとあわせて、取引先・審査向けの対策実施の証跡に
EC 加盟店の方へ: このレポートは、セキュリティ・チェックリスト対応の実施状況を示す資料としてご活用いただけます。→ EC加盟店のチェックリスト対応
料金プラン
ひとつの月額に、9つの守り。
- 月次の定期診断別契約・別運用
- 改ざん検知別契約・別運用
- 自動修復(仮想パッチ)別契約・別運用
- セキュリティヘッダの自動付与別契約・別運用
- WAF(攻撃遮断)別契約・別運用
- DDoS吸収別契約・別運用
- CDN配信(オリジンIP隠蔽)別契約・別運用
- SSL証明書の自動更新別契約・別運用
- 証跡レポート(PDF・毎月)別契約・別運用
※ここでは契約・運用の本数を比べています。個別に揃える場合の費用や条件は、製品・構成により異なります。従来の脆弱性診断は“指摘まで”で、修復は別料金・別会社です。
- 月次の定期診断
- 改ざん検知
- 自動修復(仮想パッチ)
- セキュリティヘッダの自動付与
- WAF(攻撃遮断)
- DDoS吸収
- CDN配信(オリジンIP隠蔽)
- SSL証明書の自動更新
- 証跡レポート(PDF・毎月)
※ CDN・DDoS吸収・WAFは、世界最大級のセキュリティ基盤 Cloudflare 上で提供します。詳しくは「守りの土台」へ。
- 契約はひとつ。窓口もひとつ
- 初期費用なし・最低利用期間なし
- 設定・チューニング・レポートまで運用込み
専門会社によるWebサイトの脆弱性診断は、単発のご依頼でも一般に数十万円規模です。サイトドックは、毎月の定期診断と修復までを含めて、この価格です。
定期診断は、nmap・nuclei・OWASP ZAP・Nikto・WordPress脆弱性データベース照合など、業界標準ツールによる能動診断です。
プロ
Webアプリ・APIサーバ向け
- スタンダードの全機能
- ログイン後の画面・APIまで診断
- リアルタイム改ざん検知(常駐エージェント)
- サーバの全ポートを外部非公開・API保護・自社アプリ通信の保護
料金は1サイト単位・月額制です。初期費用はありません(導入作業は月額費用に含まれます)。最低利用期間・違約金はありません。サイト数・構成により変動し、最終金額はお見積りでご提示します。
エッジへ向けるドメイン設定(CNAME等)の変更を、画面案内+専任サポートで代行・支援します。
オリジンサーバへの直接アクセスをエッジ経由のみに絞る設定(秘密ヘッダ方式)を代行・支援します。
プランの当てはめ方も、9つの守りの中身も、そのままご相談いただけます。
まずは1ヶ月、無料トライアルから。
ヒアリングシートのご提出から約5営業日でトライアル環境をご用意し、あとはDNSを切り替えるだけ。プランの全機能を最初からお使いいただき、終了時に期間中のレポートと、判断の材料になる3つの数字をお渡しします。有料契約へ自動で移行することはありません。
- 1止めた攻撃・不正リクエストの件数WAF・自動修復(仮想パッチ)で遮断したもの
- 2誤検知と切り戻しの件数正常な通信を止めてしまい、切り戻した回数
- 3見つかった弱点と、うち自動で治せたものの数月次の定期診断で検出した項目と、仮想パッチで経路をふさいだもの
この3つの数字と期間中のレポートを見て、ご契約をご判断ください。トライアルの進め方を見る →
よくある質問
導入と運用入れるときと、動かし続けるとき
導入に必要な作業と、かかる期間は?
誤検知(正常なアクセスの遮断)はありますか?
料金・契約とご利用対象費用の範囲と、やめるときのこと
プロは、どんなサイト向けですか?
月額料金は、高くありませんか?
解約したい場合はどうなりますか?
ほかの質問は よくある質問の一覧、用語は セキュリティ用語解説 へ。
このページの要点
- サイトドック(SiteDock)は、Webアプリ・ECサイトを構築・運用する事業者のための統合型セキュリティサービス。毎月の定期診断(OWASP ZAP による能動診断を含む)で見つけ、エッジの自動修復(仮想パッチ)で治し、毎月の証跡レポートに残す。AIと自動化で増える攻撃(2024年に前年比44%増)への継続対策。導入はDNS切り替えのみ(サイト無改修・初期費用なし)。9つの守りの内訳はサービス詳細
- 2026年は国内Webシステムからの個人情報漏えいの公表が10月6日時点で119件(前年通年の1.4倍)。被害はECから会員向けサービス・業務システムへ広がっている。公表された3つの手口(共通ソフトウェアの脆弱性・アカウント/認証の不備・サイト固有の構造/API/設定の欠陥)それぞれに、エッジの守りを対応づけている
- 月次の定期診断は所有者確認のうえ実施する能動診断。自動で治せない弱点は診断結果で正直に明示し、専門家が実装まで伴走
- 提供元は日本情報基盤サービス株式会社(JIISセキュリティラボ・兵庫県41市町の自治体情報セキュリティクラウドを10年以上運用)。プロは、Webアプリ・APIサーバ向け。ログイン後の診断やAPI保護などを含み、本番適用の前にステージング環境等での事前検証を推奨。詳細は専用ページ
ご利用にあたって
ご利用条件・注意事項(要点)を表示
- ドメイン設定(DNS)の切り替えを伴います。
- 自動修復の対象は、外部から到達するWeb通信です。
- 定期診断(能動診断)の実施には、ご同意をいただきます。
全7項目は 利用規約の注意事項へ。
お申込み・ご相談は、こちらから
担当より2営業日以内にご連絡し、お申込み手続きとドメイン切り替えをご案内します。「まず話を聞きたい」だけでも歓迎です。無理な営業はいたしません。
自社の Web サイトを直接守りたい企業の方も、こちらからご相談ください →
Cloudflareは、米国およびその他の国・地域におけるCloudflare, Inc.の商標および/または登録商標です。